
Wie Sie sich gegen Insolvenzverwalter wehren (eine Foto-Lovestory)
Das Impulse-Magazin hat geradezu ungeheuerliches herausgefunden:
Insolvenzverwalter treiben mit rabiaten Methoden Geld bei Mittelständlern ein - häufig ohne Rechtsgrundlage. Unternehmer sollten sich nicht einschüchtern lassen.
Daniel Schönwitz hat in Ausgabe 3/2018 6 gute Seiten darüber geschrieben, welche "Tricks" Verwalter nutzen und was sich dagegen tun lässt.
Wie das in der Praxis funktioniert, erkläre ich in unserer "Foto-Lovestory".
Damit es übersichtlich bleibt, hat jeder der Mitspieler seine eigene Farbe bekommen. Der Insolvenzverwalter blau. Die von ihm beauftragten Rechtsanwälte grün und wir - natürlich - orange.
Meine Mandantin hatte ein Treuhandkonto eingerichtet. Auf dieses hatte die spätere Schuldnerin nach Abtretung einen Steuererstattungsanspruch überweisen lassen. Von dem Guthaben wurden dann unter anderem diverse Einkäufe für den Betrieb der Schuldnerin getätigt.
Jedenfalls flatterte meiner Mandantin irgendwann das folgende Schreiben des Insolvenzverwalters auf den Tisch:
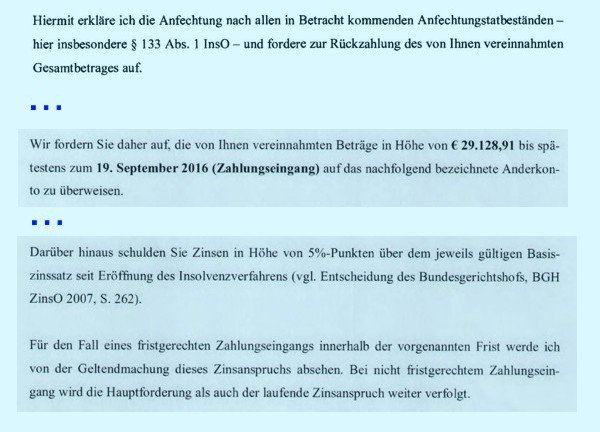
Dieses Scheiben enthält die typischen Elemente eines Anfechtungsschreibens von Insolvenzverwaltern: (1.) Am Anfang eine ganz weit gefasste Anspruchsgrundlage ("alle in Betracht kommenden") - das ist nach der Rechtsprechung ausreichend. (2.) Dann baukastenartige Ausführungen die mit ein paar Infos zum Sachverhalt angereichert sind und am Ende gibt es (3.) noch einen Bonus, wenn man ohne zu Mucken bezahlt: der Verwalter verzichtet auf die Zinsen.
Meine Mandantin ist klug und hat mich mandatiert. Auf das Schreiben des Verwalters habe ich wie folgt geantwortet:
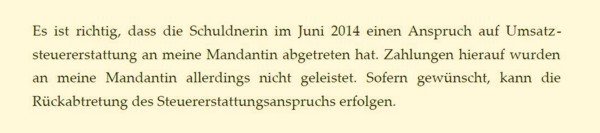
Das war natürlich nickelig, weil ich ihn absichtlich falsch verstanden hatte. Aber im Anfechtungsrecht geht es um Rechtshandlungen und der Verwalter hatte nunmal die Abtretung angefochten.
Danach ist dem Verwalter wohl gedämmert, dass sein Schuss ins Blaue nicht getroffen hat und es nicht ganz so einfach wird wie es gedacht hat. Vor allem aber muss ihm gedämmert sein, dass er nicht recht weiß, was eigentlich passiert ist und gar keine Unterlagen - sprich Kontoauszüge - hat; deswegen hat er mich aufgefordert, ihm diese zu schicken. Netter Versuch, aber es ist natürlich seine Aufgabe, alles zusammenzusammeln, was er braucht.
Obwohl er also den behaupteten Anspruch offensichtlich nicht darlegen konnte, schrieb er gleichzeitig:
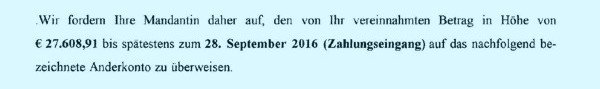
Na ja, immerhin war die Forderung ohne ersichtlichen Grund um rd. 1.500 € gesunken.
Aber das Spiel war ja noch nicht vorbei und deswegen antwortete ich ihm:
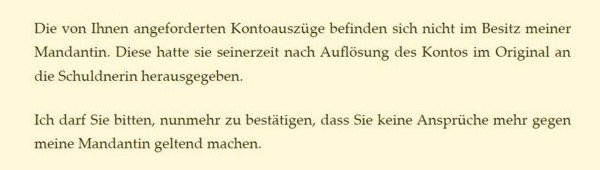
Eine Anspruchsgrundlage hatte der Verwalter also immer nicht und der Sachverhalt war ihm auch nicht richtig klar - schließlich hatte er immer noch keine Kontoauszüge. Aber das hielt ihn natürlich nicht davon ab, mir zu schreiben:
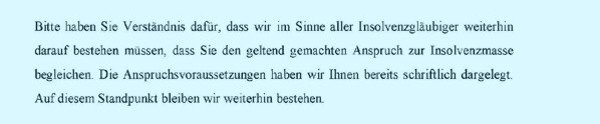
Danach kam noch mal eine Zahlungsaufforderung und eine Frist.
Es ist ja immer gut, wenn man einen Standpunkt hat. Dachte sich auch der Verwalter und zündete Stufe zwei der Eskalationsrakete. Er schaltete eine Anwaltskanzlei ein - an der er natürlich beteiligt ist. Und die schrieb:
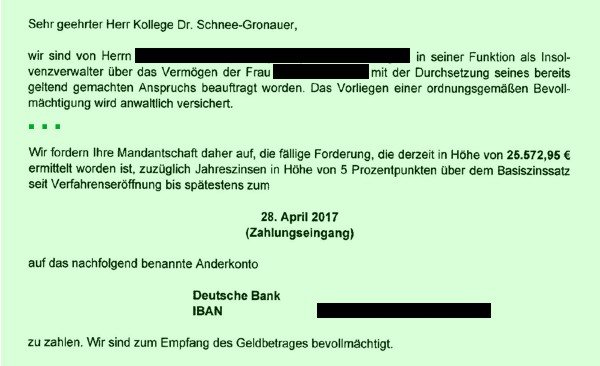
Gut, die Forderung war noch einmal um 2.000 € gesunken. Die Gegenseite war also auf dem richtigen Weg, meinte nun aber, die Verfügungen über das Guthaben wären gar nicht von der Schuldnerin veranlasst worden.
Na gut, dachte ich, schicke ich halt mal ein paar ausgewählte Infos an die Gegenseite und sage nett "Ihr könnt Euch gehackt legen":
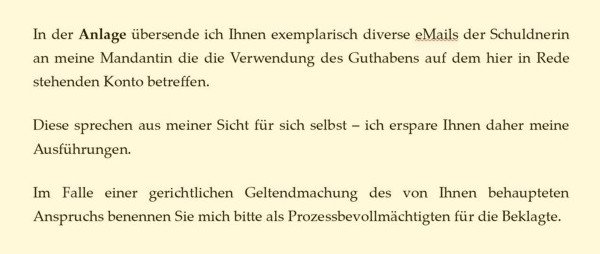
Statt sich "gehackt" zu legen oder eine Klage einzureichen schrieben die Gegenanwälte noch einmal und haben das gleich mit einem kleinen Einführungskurs im Zivilprozessrecht verbunden (vielen Dank dafür!).
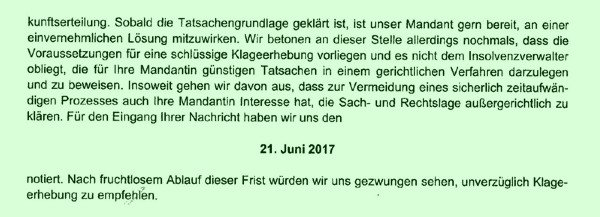
Allerdings offenbart sieh hier genau das Problem der Gegenseite: sie war selbst nicht sicher, ob es für eine schlüssige Klage reicht. Schlüssig meint in diesem Zusammenhang: alle Voraussetzungen des Tatbestandes müssen dargelegt und beweisen werden können.
Wenn es am schönsten ist, soll man aufhören und so schrieb ich:
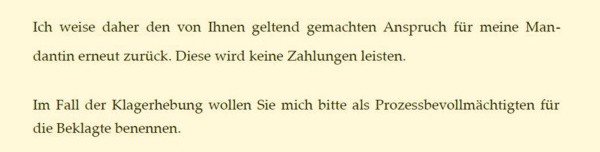
Wie ich erwartet hatte, kam keine Klage. Dafür schrieb der Insolvenzverwalter wieder:
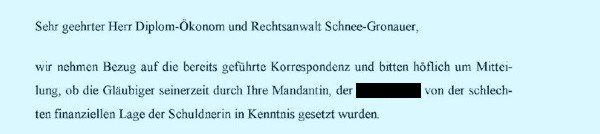
Klartext: Der Verwalter will wissen, ob er wenigsten die Empfänger der Zahlungen in Anspruch nehmen kann. Das wäre der Fall gewesen, wenn meine Mandantin diesen erzählt hätte, dass die Schuldnerin zahlungsunfähig ist.
Nun hätte ich natürlich schreiben können, dass ich ihm das nicht sagen kann, weil ich sonst den Gegenanwalt umgehen würde. Aber ich hatte meinen guten Tag und so schrieb ich statt dessen:
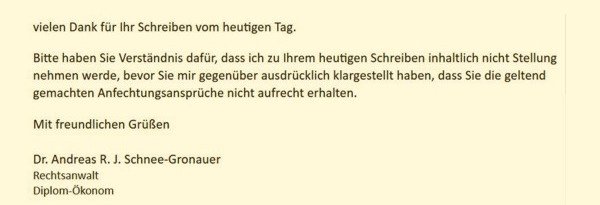
Danach haben sich weder der Insolvenzverwalter noch die von ihm beauftragten Anwälte jemals wieder gemeldet. Mittlerweile ist der Anfechtungsanspruch verjährt und meine Mandantin "safe".
Grundsätzlich muss ich in diesem Fall dem Verwalterbüro und den Anwälten aber zugute halten, dass sie grundsätzlich ordentliche Arbeit gemacht haben machen wollten. Der Verwalter hat aber oft Schwierigkeiten, den Sachverhalt richtig zu ermitteln, weil er nur dass weiß, was der Schuldner ihm sagt und was er selbst herausfindet. Und da seine Vergütung auch davon abhängt, wie viel Masse er realisiert, versucht er es halt mal.
Und die Lektion von der Geschicht':
- Lassen Sie sich nicht ins Boxhorn jagen, wenn der Insolvenzverwalter viele Paragraphen und Urteile in seinen Brief schreibt. Verschaffen Sie sich in aller Ruhe einen Überblick über die Rechts- und Beweislage, bevor Sie reagieren.
- Prüfen Sie genau, wie der Anspruch ermittelt ist und rechnen Sie nach.
- Geben Sie dem Verwalter nicht bereitwillig Informationen - bedenken Sie, dass er die Anspruchsvoraussetzungen substantiiert darlegen muss.
- Wenn an der Position des Insolvenzverwalters etwas dran ist, bietet es sich ggf. an, mit ihm zu verhandeln (jedenfalls wenn er genug Masse für die Klage hat oder wahrscheinlich Prozesskostenhilfe bekommen wird). Meistens wollen Insolvenzverwalter eine wirtschaftliche Lösung finden - genau wie Sie.
 Oder Sie beauftragen einfach uns ;-)

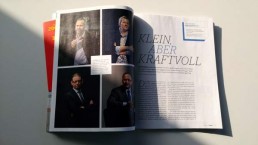
„10 Schritte zum Verhandlungserfolg“
Zu verhandeln macht einen großen Teil unserer Arbeit aus.
Gemeint ist nicht das Verhandeln vor Gericht - das auch -, sondern, wie der Duden schreibt, "etwas eingehend erörtern, besprechen, sich über etwas, in einer bestimmten Angelegenheit eingehend beraten, um zu einer Klärung, Einigung zu kommen".
Wie lässt sich trotz unterschiedlicher Positionen eine Lösung finden? Wie ist die jeweilige Interessenlage und welche Optionen gibt es, um am besten den Kuchen für alle zu vergrößern.
Und weil wir Profis sind, beschäftigen wir uns mit dem Thema. Schließlich ist es auch dieses Knowhow das wir unseren Kunden verkaufen.
Neulich hatten wir schon eine Rezension zu dem Buch „Verhandeln“ von Frank Kittel geschrieben und etwas über Michael A. Wheelers "The Art of Negotiation" (Verhandeln wie John Coltrane spielt).
Nun habe ich in der Ausgabe 3/2018 von Impulse einen Beitrag zum Thema Verhandeln gefunden ("Klein aber Kraftvoll") in dem die "10 Schritte zum Verhandlungserfolg" erklärt werden.
Auf insgesamt 12 Seiten + Online Content und anhand einer Reihe von Beispielen erklären Katja Scherer und Verena Bast wie sich Verhandlungen auch für eher kleine Partner zum Erfolg führen lassen.
"Der Fehler vieler kleiner und mittelständischer Unternehmen ist, zu glauben, dass die Großen stark und sie selbst schwach sind."
Die Autorinnen fassen die wesentlichen Aspekte in einer Art 10-Punkte-Plan zusammen. Das ersetzt natürlich keine umfangreichen Bücher über Verhandlungsstrategie, aber man kann es gut lesen und wer sich nicht ohnehin hauptberuflich mit dem Thema befasst, bekommt sicher eine ganze Reihe von Anregungen.
Und natürlich ist Friedhelm Wachs zuzustimmen, der in dem Artikel wie folgt zitiert wird:
"Die große psychologische Aufgabe am Verhandlungstisch ist es, entspannt zu sein."
Und wie die meisten Sachen die einfach aussehen, klappt das am besten, wenn man extrem gut vorbereitet ist und keiner die Arbeit bemerkt, die man in die Vorbereitung investiert hat.
Kenntnis des Gläubigers (Insolvenzanfechtung, BGH)
Bei der Insolvenzanfechtung nach §§ 129 ff. InsO geht es darum, Vermögensverschiebungen rückgängig zu machen, die vor Insolvenzantragstellung erfolgt sind.
Vor allem sollen solche Gläubiger nicht "belohnt" werden, die mehr über die wirtschaftliche Situation des späteren Schuldners wissen als die anderen Gläubiger.
Daher kommt es innerhalb der Anfechtungsansprüche an diversen Stellen auf die Kenntnis des Anfechtungsgegners von der Zahlungsunfähigkeit des Schuldners an.
In seiner Entscheidung vom 18.01.2018 zu IX ZR 144/16 hat der Bundesgerichtshof (BGH) sich nun bei einem Fall der Vorsatzanfechtung (§§ 129, 133 Abs. 1 InsO) mit dieser Frage befasst.
Geklagt hatte natürlich ein Insolvenzverwalter und zwar gegen eine Maklerin, die für die Schuldnerin tätig gewesen war.
Die Maklerin hatte der Schuldnerin ein Ladenlokal vermittelt und so eine Maklerprovision von 117.810 € verdient.
Auf diesen zum 1. Dezember 2008 fälligen Betrag zahlte die Schuldnerin bis zum 17. September 2009 einen Betrag von 39.270 €. Nach Aufforderung zur Zahlung der weiteren 78.540 € und anwaltlicher Androhung gerichtlicher Maßnahmen mit Schreiben vom 17. September 2009 erging am 3. November 2009 gegen die Schuldnerin ein Vollstreckungsbescheid über 83.890 €.
Hierauf kündigte der Schuldner gegenüber der Maklerin an, nunmehr Teilleistungen auf die Schuld erbringen zu wollen. Diese sollten aus dem laufenden Berliner Geschäftsbetrieb geleistet werden, dessen Aufnahme sich verzögert habe.
Nach dieser Ankündigung zahlte der Beklagte am 23. Dezember 2009 einen Betrag von 20.000 €, am 26. Januar 2010 einen Betrag von 20.000 €, am 23. März 2010 einen Betrag von 10.000 € und in der Zeit vom 20. April bis 20. Mai 2010 an 20 Tagen jeweils einen Betrag von 500 €. Insgesamt also 51.000 €.
Die wollte der Insolvenzverwalter zurück haben. Die Vorinstanz war noch der Meinung, eine Kenntnis der Maklerin sei nicht gegeben. Dies sah der BGH anders und verwies die Sache an die Vorinstanz zurück.
Zur hier relevanten Frage der Kenntnis führt der BGH im Leitsatz wie folgt aus:
Schweigt der Schuldner einer erheblichen, seit mehr als neun Monaten fälligen Forderung nach anwaltlicher Mahnung und Androhung gerichtlicher Maßnahmen bis zum Erlass eines Vollstreckungsbescheids und bietet er erst nach dessen Rechtskraft die Begleichung der Forderung in nicht näher bestimmten Teilbeträgen aus seinem laufenden Geschäftsbetrieb an, hat der Gläubiger die Zahlungseinstellung des Schuldners erkannt.
Tja, was tun? Das Geld erst einmal zu haben war für die Maklerin sicher besser als gleich darauf zu verzichten. Hier wäre eine Drittzahlung eine sinnvolle Verhandlungsposition gewesen.
Vielleicht interessiert Sie auch dieser Beitrag:
Immobilien insolvenzfest in der Familie halten (BGH)
Anständig umgeladen – (hoffentlich) anständig eingeschenkt
Mein Großvater ist schon vor Jahrzehnten aus der Kirche ausgetreten. Als er beerdigt wurde, sprach trotzdem der Pfarrer. "Er war" sagte er "ein anständiger Mensch - und das ist doch nichts anderes als christlich zu sein".
Ich weiß nicht, ob man das so einfach sagen kann; ich bin kein Theologe. Aber ich mag es, wenn Menschen anständig miteinander umgehen und ich möchte auch selbst gerne anständig mit anderen umgehen. Manchmal klappt es besser und manchmal schlechter.
Wobei es alles andere als eindeutig ist, was wir eigentlich unter "anständig" verstehen wollen, wie ich mir gerade aufs Vergnüglichste in einem wunderbar zu unseren zusehends rüpelhafter werdenden Zeiten passen Buch von Axel Hacke habe erklären lassen. "Über den Anstand in schwierigen Zeiten und die Frage, wie wir miteinander umgehen" heißt es.


Das alles hat natürlich nichts damit zu tun, dass der Richter seine Arbeit unparteiisch machen soll und die Gefahr besteht, dass er am Ende ein Urteil spricht, dass meiner Mandantschaft und mir nicht gefällt. Nur theoretisch natürlich.
Vielleicht habe ich mich über diese "anständige" Geste auch deshalb gefreut, weil ich mich in diesem Verfahren seit Monaten über den Anwalt auf der Gegenseite ärgere.
Weil er nach Wochen der Diskussion darüber, welche Zahlen nun richtig sind, eine Klage eingereicht hat, ohne sich die Mühe zu machen, auch nur einmal zu rechnen. Weil er die Stirn hat, zuzugeben, dass er sich dabei gar keine Mühe gegeben hat, weil er dachte, wir könnten uns dann schon irgendwie vergleichen. Weil er meine Schriftsätze nicht liest. Weil jedes juristische Argument an ihm abprallt. Weil er Telefonate mit mir grußlos beendet, wenn ich nicht seiner Meinung bin. Und weil er seine Mandantschaft zu allem möglichen komischen Zeug "anstiftet".
Auf jeden Fall hoffe ich, er bekommt richtig einen eingeschenkt. Aber anständig.
Read more
Umsetzung eines CMS – Anleitung zur Haftungsvermeidung Teil 5/5
"Der krisengeplagte Bilfinger-Konzern fordert von früheren Vorstandsmitgliedern Schadensersatz wegen Pflichtverletzungen. Der Aufsichtsrat habe beschlossen, gegen alle von 2006 bis 2015 amtierenden früheren Vorstände Ansprüche geltend zu machen, heißt es in einer Börsenmitteilung des Unternehmens. Den insgesamt zwölf Managern wird demnach vorgeworfen, das Compliance-Managementsystem nicht ordnungsgemäß eingeführt zu haben. Dies dient dazu, im Geschäftsleben das Einhalten aller Rechtsvorschriften zu gewährleisten." (spiegel.de, 20.02.2018)
Kernaufgabe eines Compliance Management Systems ist – natürlich – die im Rahmen der Risikoanalyse festgestellten Risiken zu verringern. Folgende konkrete Schritte sind bei der Einführung zu gehen:
Bestellung eines Compliance-Beauftragten
Der Compliance-Beauftragte – auch Compliance Officer genannt - ist diejenige Person im Unternehmen, die die Verantwortung für Compliance übernimmt.
Wegen der vielfältigen rechtlichen Aspekte dieser Tätigkeit hat der Compliance-Beauftragte meist einen juristischen Hintergrund, muss aber auch das Geschäft des Unternehmens gut kennen. Irina Jäkel hat ihn als „eine Mischung aus Sadomasochist und Religionslehrer“ beschrieben.
Eine solche eigenständige Position eines Compliance-Beauftragten ist nicht zwingend erforderlich und – gerade in kleineren Unternehmen – nicht zu realisieren; oft wird ein anderer Mitarbeiter das Thema Compliance mit übernehmen. Da der Compliance-Beauftragte aber sinnvollerweise unabhängig von bestehenden Hierarchien ist, bietet sich dann eher eine externe Lösung an, also ein Berater, der diese Aufgabe als Dienstleister übernimmt.
Wenn eine eigene Compliance-Abteilung geschaffen wird, sind dabei zwingend auch Fragen der Ausstattung und der organisatorischen Anbindung zu klären. Diesen Punkt wollen wir hier nicht vertiefen.
Verabschiedung eines Code of conduct/Compliance Kodex
In einem Compliance Kodex sind wesentliche Verhaltensgrundsätze niedergelegt; er kann als „moralische Richtschnur“ verstanden werden.
Damit er „wirkt“, muss er praxisnah und verständlich sein. Unser Tipp: Setzen Sie Schwerpunkte entsprechend den Ergebnisses der Risikoanalyse: niemand liest einen 200-seitigen Kodex.
Ein aus unserer Sicht gut gemachtes Beispiel ist der Compliance Kodex der Signal-Iduna.
Implementierung der Compliance Regeln in Prozesse
Das Qualitätsmanagementsystem vieler Unternehmen ist nach ISO 9000 oder einer anderen Qualitätsnorm zertifiziert. Jedenfalls in diesen Unternehmen gibt es Beschreibungen für die einzelnen Leistungsprozesse. Um nicht unterschiedliche Regelwerke nebeneinander zu verwalten und einheitliche Abläufe zu gewährleisten, ist es sinnvoll, die compliancerelevanten Aspekte so weit wie möglich in die ohnehin vorhandenen Prozessbeschreibungen zu implementieren.
Beispiel:
Das Gesetz zur Regelung eines allgemeinen Mindestlohns sieht in § 21 eine Geldbuße bis zu 500.000 € für denjenigen vor, der als Unternehmer einen anderen Unternehmer mit Werk- oder Dienstleistungen beauftragt obwohl er weiß oder fahrlässig nicht weiß, dass dieser keinen Mindestlohn zahlt.
In Unternehmen, die regelmäßig in nennenswertem Umfang Fremdleistungen vergeben, kann es Teil einer Lösung sein, die Dokumentvorlage mit der Angebote angefordert werden so zu ergänzen, dass der zu beauftragende Unternehmer versichern muss, den Mindestlohn nach § 20 Mindestlohngesetz zu zahlen.
Es lässt sich nicht beschönigen: das Durchleuchten von Prozessen und das Anpassen der Prozessbeschreibungen ist aufwändig, bietet allerdings aus meiner Sicht den unschlagbaren Vorteil, dass die compliancerelevanten Aspekte direkt in die normalen Handlungsabläufe integriert werden und dadurch mehr oder weniger automatisch miterledigt werden. Wenn die Prozessbeschreibungen beispielsweise auch Vorlagen und Checklisten enthalten, lässt sich so das regelkonforme Verhalten auch direkt dokumentieren.
Einführung eines Hinweisgebersystems
Ein typisches Element im Compliance Management sind Hinweisgebersysteme, auch Whistle-Blower-Hotlines genannt. Diese dienen dazu, Complianceverstöße aufzudecken, indem die Möglichkeit besteht, solche – in der Regel anonym – zu melden.
Dabei sind sowohl unternehmensinterne als auch externe Lösungen möglich. Bevor solch ein Hinweisgebersystem eingeführt wird, muss geklärt werden, ob eine anonyme Meldung überhaupt möglich sein soll, welche Folgen eine (ggf. unberechtigte) Meldung haben soll und wie das Hinweisgebersystem im Unternehmen kommuniziert wird.
Durchführung unternehmensinterner Untersuchungen
Unternehmensinterne Untersuchungen – auch Internal Investigations genannt - kommen eher in größeren Unternehmen vor; dabei handelt es sich um durch Berater des Unternehmens durchgeführte "Ermittlungen" - eine Art private Staatsanwaltschaft.
Die Große Koalition will den Unternehmen weitere Anreize schaffen, solche internen Untersuchungen durchzuführen.
Das Thema soll hier nicht weiter vertieft werden. Allerdings ist das Verhältnis von Arbeitsrecht und Strafprozessrecht nicht unproblematisch; ebenso die Frage, was mit den Ermittlungsergebnissen geschieht (siehe hierzu Jeanne I. Wimmers, Internal Investigations in der Praxis Ein Thema, vier Sichtweisen).
Schulungen/Kommunikation
Papier ist geduldig. Ein effizientes Compliance Management System funktioniert nur, wenn alle Beteiligten informiert sind.
Erforderlich ist daher eine intensive Kommunikation des Themas gegenüber den Mitarbeitern – beispielsweise durch Online- und Offline-Schulungen und Informationsseiten im Intranet.
Auch muss dokumentiert werden, dass den Mitarbeitern die Informationen und in der Folge auch Änderungen zur Verfügung gestellt wurden. Effizient lässt sich das bei einer Unterrichtung in Form von Web-Based-Trainings gestalten, bei denen automatisch protokolliert wird, welche Mitarbeiter teilnehmen und/oder bei denen die Mitarbeiter am Ende Verständnisfragen beantworten müssen.
Weiter müssen die Mitarbeiter arbeitsvertraglich auf Einhaltung der Compliance verpflichtet werden; bei bestehenden Arbeitsverträgen sind ggf. Nachträge erforderlich. Außerdem sind ggf. Mitbestimmungsrechte des Betriebsrats zu beachten.
Weitere Maßnahmen
Daneben sind noch weitere Maßnahmen möglich.
Typisch ist die Durchführung regelmäßiger ggf. unternehmensübergreifender „Compliance-Runden“, in denen praktische Fragen besprochen werden. Auch können Anreizwirkungen zu regelkonformem Verhalten über die Vergütung der Mitarbeiter gesetzt werden, wenn Compliance als Bestandteil der Zielvereinbarung definiert wird. In standardisierten Bereichen sind auch elektronisch forensische Datenanalysen möglich.
Wichtig ist, dass nicht alle Maßnahmen, die (arbeits-)rechtlich, organisatorisch oder technisch möglich sind, auch ergriffen werden, sondern nur die für das jeweilige Unternehmen sinnvollen Maßnahmen ausgewählt werden, um das System nicht zu überfrachten.
Einen guten Überblick über die einzelnen Komponenten eines Compliance Management Systems bietet der Corporate Governance Bericht von Thyssen Krupp.
In unserer Miniserie haben wir die wesentlichen Elemente eines Compliance Management Systems dargestellt und erklärt, dass Unternehmen ein solches System beinahe zwingend brauchen, um die steigende Gefahr von erheblichen Geldbußen und weiteren Sanktionen zu verringern. Fehlen solche Systeme oder funktionieren sie nicht effizient, droht der Geschäftsführer von seinem Unternehmen, einem Insolvenzverwalter oder Gesellschaftern in Anspruch genommen zu werden.
Unser Appell: Gehen Sie das Thema an! Wenn Sie dabei Hilfe brachen, unterstützen wir Sie gerne. Nehmen Sie dazu gerne unverbindlich Kontakt mit uns auf.
Hier noch einmal die Übersicht über alle Folgen unserer Miniserie zum Thema Compliance:
- In Teil 1 ging es darum, was Compliance ist und warum ein Compliance Management System die Haftung für das Unternehmen und die Unternehmensleitung reduziert.
- In Teil 2 haben wir die relevanten Bereiche und Vorschriften dargestellt, die Sie auf dem Schirm haben müssen.
- In Teil 3 haben wir dargestellt, welche Bausteine zu einem Compliance Management System gehören.
- In Teil 4 haben wir die Risikoanalyse näher beleuchtet und
- in diesem Teil 5 haben wir schließlich skizziert, worauf bei der Einführung eines Compliance Management Systems konkret zu achten ist.
Risikoanalyse – Anleitung zur Haftungsvermeidung Teil 4/5
Die Risikoanalyse ist Basis für den Aufbau eines unternehmensspezifischen Compliance Management Systems: nur wenn klar ist, wo konkret Regelverstöße drohen und welche Folgen diese ggf. für das Unternehmen haben, lassen sich sinnvolle Gegenmaßnahmen ergreifen.
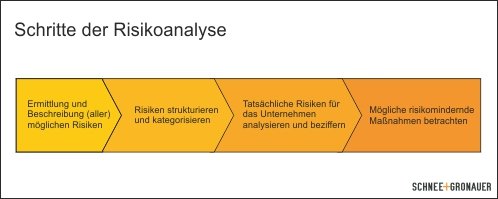
Schematisch können die einzelnen Schritte der Risikoanalyse wie folgt dargestellt werden:
1.
Zunächst werden alle im Unternehmen und dem konkreten Umfeld möglichen Risiken ermittelt und beschrieben. Hier ist - wie meistens im Leben - ein systematisches Vorgehen sinnvoll; aber auch das Sammeln vergangener Regelverstöße und Brainstormig gehören dazu.
2.
Im nächsten Schritt werden die Risiken strukturiert und kategorisiert. Dabei ist eine Systematik nach Leistungsprozessen oder Unternehmensbereichen oft am besten geeignet.
3.
Dann müssen die tatsächlichen Risiken für das Unternehmen analysiert und bewertet werden, indem jeweils die konkret mögliche Schadenhöhe und die Eintrittswahrscheinlichkeit eines Schadens geschätzt werden.
4.
In diesem Zusammenhang müssen auch - ggf. bereits vorhandene - risikomindernde Maßnahmen betrachtet werden; beispielsweise, ob es insoweit bereits Vorkehrungen gibt.
 Die Ermittlung der compliancerelevanten Risikofelder sollte unter Einbindung der jeweiligen Fachabteilungen erfolgen - dort ist meist das relevante Wissen darüber vorhanden, wie die Abläufe jenseits irgendwelcher QM-Richtlinien wirklich sind und was alles schiefgehen kann.
Dabei bietet es sich an, zunächst vom Umfeld des Unternehmens her zu denken, also zu untersuchen, welche Risiken aus den Absatz- und Beschaffungsmärkten drohen (Geschäfte in Risikoländern? Unterschiedliche rechtliche Rahmenbedingungen?), dem Geschäftsmodell (hochvolumige Aufträge? Vertrieb genehmigungspflichtiger Produkte? Korruptionsanfälliges Geschäftsfeld?) oder aufgrund der Unternehmensorganisation (viele Tochterunternehmen? Handelsvertreter?).
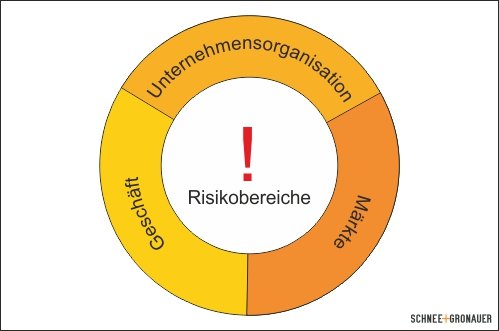
Es ist ein guter Weg, die so identifizierten Risiken danach zu "ordnen" und noch einmal die typischen unternehmerischen Funktionsbereiche bzw. Rechtsbereiche im Detail und anhand der konkreten Normen unter die Lupe zu nehmen. Hier kann Ihnen unser Download über Compliancerelevante Normen gute Dienste leisten.
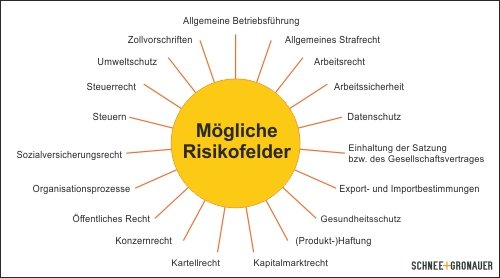
Wenn die möglichen Risiken erfasst und systematisiert sind, geht es darum, diese zu bewerten. Dazu sind zu jedem einzelnen Risiko vier Fragen zu beatworten:
1.
Was ist die Risiko-Wirkung?
Es muss ermittelt werden, welcher Schaden konkret droht. Das kann ein Imageschaden sein, aber auch ein Bußgeld oder ein Vertriebsverbot etc.
2.
Wie ist die Risiko-Höhe?
Dann muss ermittelt werden, wie hoch der Schaden in € ist, wenn das Risiko eintritt. Bei Geldbußen ist das relativ einfach, die Maximalhöhe steht im Gesetz. Bei anderen Schäden müssen Auswirkungen so gut es geht geschätzt und beziffert werden.
3.
Wie groß ist die Risiko-Wahrscheinlichkeit?
Dann muss zu jedem Risiko abgeschätzt werden, mit welcher Wahrscheinlichkeit das Risiko eintreten wird. Prognosen sind bekanntlich schwierig, besonders wenn sie die Zukunft betreffen - anders geht es aber leider nicht.
4.
Was hoch ist der erwartete Schaden?
Schließlich ergibt sich der erwartete Schaden als Produkt von Risiko-Höhe und Risiko-Wahrscheinlichkeit. Wenn ein 5%-iges Risio besteht, dass eine Geldbuße von 50.000 € festgesetzt wird, beträgt der Erwartungswert des Schadens 2.500 € (50.000 € * 0,05).
Es liegt auf der Hand, dass der Fokus auf den Risiken liegen sollte, die einem hohen erwarteten Schaden haben.
Das sind Risiken, die den Fortbestand des Unternehmens bedrohen (unabhängig davon, wie selten sie sind) und Risiken die sich häufig zu verwirklichen drohen. Gedanklich arbeiten Sie sich in der nachfolgenden Grafik von rechts oben nach links unten. Risiken die selten sind und nur geringe Folgen haben falls sie denn eintreten, können Sie getrost vernachlässigen.
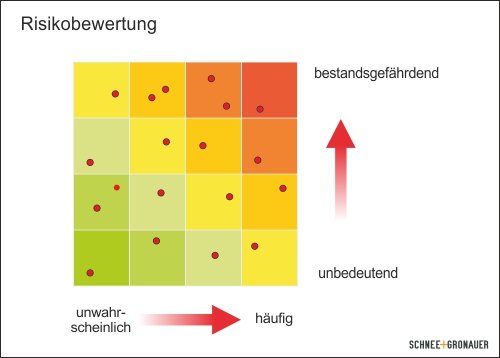
Ein schönes Beispiel für das Ergebnis einer Risikoanalyse findet sich im Risiko- und Chancenbericht der Henkel AG & Co. KGaA.
Hier die Übersicht über alle Folgen unserer Miniserie zur Einführung eines Compliance Management Systems:
- In Teil 1 ging es darum, was Compliance ist und warum ein Compliance Management System die Haftung für das Unternehmen und die Unternehmensleitung reduziert.
- In Teil 2 haben wir die relevanten Bereiche und Vorschriften dargestellt, die Sie auf dem Schirm haben müssen.
- In Teil 3 haben wir dargestellt, welche Bausteine zu einem Compliance Management System gehören.
- In diesem Teil 4 haben wir die Risikoanalyse näher beleuchtet.
- In Teil 5 kümmern wir uns schließlich darum, worauf bei der Einführung eines Compliance Management Systems konkret zu achten ist.
Sie haben einen Compliance-Notfall? Kein Problem, wir kümmern uns - nehmen Sie Kontakt auf.
Compliance Management Systeme – Anleitung zur Haftungsvermeidung Teil 3/5
Nachdem Sie nun wissen, was Compliance ist und warum ein Compliance Management System die Haftung für das Unternehmen und die Unternehmensleitung reduziert (Teil 1) und Sie einen Überblick über die relevanten Bereiche und Vorschriften haben (Teil 2), soll es endlich losgehen - also "Butter bei die Fische":
Vor rund zwei Jahren hatten wir schon einmal eine kleine Zusammenstellung der Rechtsprechung zu Compliance-Systemen gemacht. Wer es nachlesen will, findet diese hier:
Endlich wieder ruhig schlafen (Compliance in der Praxis)
Darum soll es heute aber nicht gehen, sondern darum, wie ein Compliance Management System konkret beschaffen sein muss.
Zahlreiche kluge Menschen haben sich darüber Gedanken gemacht – entsprechend viele Definitionen gibt es. Ein generelles richtig oder falsch gibt es dabei nicht. Die Ausgestaltung eines Compliance Management Systems kann immer nur ganz spezifisch für das jeweilige Unternehmen erfolgen. Dabei sind eine Vielzahl von unternehmensindividuellen Faktoren zu beachten; standardisierte Vorlagen bringen nach unserer Erfahrung nichts.
Das Institut der Wirtschaftprüfer sieht für seine Mitglieder in der Prüfung von Compliance Management Systemen ein neues Betätigungsfeld und hat im Jahr 2011 einen Prüfungsstandard dazu veröffentlicht (IdW PS 980).
Das IdW formuliert darin sieben Grundelemente eines Compliance Management Systems. Der Vorteil dieses Standards liegt für den Anwender darin, dass er eine Übersicht der "Bausteine" und Anforderungen bietet und somit eine gute "Arbeitsvorlage", um ein eigenes Compliance Management Systeme zu entwerfen. Zumal in der Folge reichlich Literatur zu den einzelnen Punkten erschienen ist.
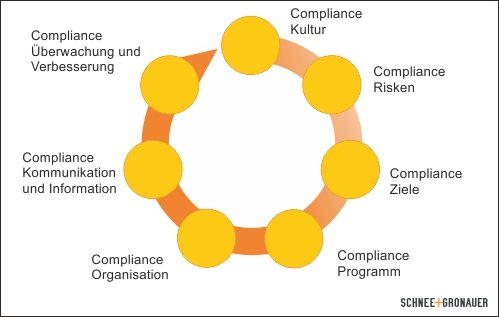
Wir lehnen uns hier an diese Grundelemente an, stellen sie aber teilweise anders dar, damit eine Art Fahrplan herauskommt.
1.
Compliance-Kultur
Ausgangspunkt ist meist die Entscheidung der Geschäftsführung, das Thema anzugehen.
Auch nach dem Startschuss wird die Compliance-Kultur in einem Unternehmen vor allem geprägt durch die Grundeinstellung und das Verhalten des Managements.
Wird das Thema ernst genommen und geht die Leitung entschlossen mit gutem Beispiel voran oder ist es erkennbar nur ein Feigenblatt? Die Compliance-Kultur beeinflusst damit auch, welche Bedeutung, die Mitarbeiter des Unternehmens der Beachtung von Regeln beimessen und damit die Bereitschaft zu regelkonformem Verhalten.
2.
Compliance-Risken
Für mich ist einer der zentralen Punkte eines effizienten Compliance Managements die Risikoanalyse. Dabei werden die Bereiche und Prozesse im Unternehmen unter die Lupe genommen und genau geprüft, wo Verstöße gegen einzuhaltende Regeln drohen können und welche Folge diese haben.
Unterschiedliche Unternehmen sind vollkommen unterschiedlichen Risiken ausgesetzt und lassen sich nicht über einen Leisten scheren. Eine sorgfältige Risikoanalyse schützt daher vor Frust, konzentriert die Kräfte und spart Geld.
Beispielsweise hat ein Beratungsunternehmen andere Bereiche in denen Regelverletzungen drohen als ein Entsorgungsunternehmen oder ein Chemieproduzent. Während bei dem einen vermutlich das Thema Datenschutz besonders im Fokus steht, ist es bei dem anderen eher Umwelthaftung und ggf. Korruption.
Dem Thema Risikoanalyse widmen wir uns ausführlich in der 4. Folge unserer Miniserie.
3.
Compliance-Ziele
Das IdW geht davon aus, dass die gesetzlichen Vertreter auf der Grundlage der allgemeinen Unternehmensziele und einer Analyse und Gewichtung der für das Unternehmen bedeutsamen Regeln die Ziele festlegen, die mit dem Compliance Management System erreicht werden sollen. Aus Sicht des IdW ist das folgerichtig, da die Compliance-Ziele die Grundlage für die Prüfung durch den Wirtschaftsprüfer bilden.
Wenn man den ganzen theoretischen Ballast einmal weglässt, ist aufgrund des Legalitätsprinzips („Gesetzesverstöße müssen verhindert werden!“) das Ziel allerdings meist vorgegeben:
- Aufdeckung und Sanktionierung bereits begangener Compliance-Verstöße
- Verhinderung künftiger Verstöße, um drohenden Schaden für das Unternehmen aufgrund rechtswidrigen Verhaltens abzuwenden.
in den allermeisten Fällen braucht man hier keinen besonderen Aufwand zu treiben, um auf Teufel komm raus Ziele zu definieren.
Das kann in Fällen anders sein, in denen die Unternehmensziele nur mit laxeren Standards erreicht werden können. Häufig werden als Beispiele niedrigere Umwelt- und Korruptionsstandards bei Geschäften in Asien genannt (siehe Christian Schefold, ZRFC 6/12, 253, Katherine Xin und Wang Haijie, HBM Heft 11/2011).
4.
Compliance-Programm
Im nächsten Schritt geht es darum, wie sich die festgestellten Risiken begrenzen lassen.
Hier geht es beispielsweise darum, konkrete Richtlinien und Verfahrensanweisungen („Policies & Procedures“) zu entwickeln und Verhaltenskodizes zu erarbeiten, die für bestimmte Problemfelder grundsätzliche Reglungen treffen.
Ggf. wird auch ein internes Kontrollsystem erforderlich sein oder die Möglichkeit zur Meldung von Verstößen („Whistleblower-Hotline“). Auch weitere Motivationsfaktoren können sinnvoll sein, die Anreize zum regelkonformen Verhalten setzen und beispielsweise über Bonus/Malus-Regeln bestimmte Verhaltensweisen fördern.
Das Compliance-Programm ist in der praktischen Umsetzung der Kern bei der Einrichtung eines Compliance Management Systems. Die Herausforderung besteht dabei darin, nicht irgendein neues Handbuch zu schreiben, das in der Ecke liegt, sondern die Compliance in jeden Geschäftsprozesses zu integrieren. Nur so hält sich der Aufwand für die Mitarbeiter in Grenzen und das System wird gelebt.
Dieses Thema betrachten wir in Folge 5 unserer Minireihe noch einmal genauer.
5.
Compliance Organisation
Zu einem Compliance Management System gehören – wie immer in der Betriebswirtschaftlehre - eine Aufbau- und Ablauforganisation – also die Festlegung, wer wofür zuständig und verantwortlich ist und wie die einzelnen Schritte sind.
Das klappt natürlich nur, wenn das Unternehmen die dafür nötigen Ressourcen bereitstellt. Das sind in der Regel eigene, ggf. neue, Mitarbeiter die Zeit und Wissen haben, um sich um das Thema zu kümmern und/oder externe Dienstleister.
6.
Compliance-Kommunikation
Um die erfolgreiche Einrichtung eines Compliance Management Systems sicherzustellen, ist eine gute Kommunikation mit den betroffenen Personen (innerhalb und ggf. außerhalb der Organisation) erforderlich. Nur so können die im Compliance Programm definierten Maßnahmen und Vorgehensweisen wirksam umgesetzt werden.
Dieser Punkt darf nicht unterschätzt werden, denn es ist wichtig dass die jeweils betroffenen Mitarbeiter ihre Compliance-Aufgaben verstehen, und das Wissen haben, sie sachgerecht erfüllen können.
Gesetzesverstöße lassen sind nicht durch einen Text in einem Handbuch verhindern. Daher muss den Mitarbeitern das richtige Vorgehen vermittelt werden und dies muss für die spätere Enthaftung der Unternehmensleitung auch dokumentiert werden.
Gerade am Anfang sollte daher der Aufwand für Schulungen nicht unterschätzt werden. Durch E-Learning und die Bereitstellung von Angeboten in einem Intranet-Portal lässt sich der Aufwand jedoch reduzieren. Sprechen Sie und hierzu gerne an, wir geben Ihnen gerne Tipps.
7.
Compliance-Überwachung und Verbesserung
Es reicht nicht, ein Compliance Management System einmal einzuführen und dann laufen zu lassen. Das System muss vielmehr laufend überprüft werden, um zu beurteilen, ob es angemessen und wirksam ist.
Wenn im Rahmen dieser Überprüfung Schwachstellen im Compliance Management System oder Compliance-Verstöße festgestellt werden, muss das System nachjustiert und verbessert werden.
In der nächsten Folge geht es um die Risiko-Analyse. Falls Sie mehr dazu lesen wollen, hier die Übersicht über unsere Miniserie zum Thema Einrichtung eines Compliance Management Systems:
- In Teil 1 ging es darum, was Compliance ist und warum ein Compliance Management System die Haftung für das Unternehmen und die Unternehmensleitung reduziert.
- In Teil 2 haben wie die relevanten Bereiche und Vorschriften dargestellt, die Sie auf dem Schirm haben müssen.
- In diesem Teil 3 haben wir erklärt, welche Bausteine zu einem Compliance Management System gehören.
- In Teil 4 schauen wir uns die Risikoanalyse an.
- Und in Teil 5 kümmern wir uns schließlich darum, worauf bei der Einführung eines Compliance Management Systems konkret zu achten ist.
Sie haben einen Compliance-Notfall? Kein Problem, wir kümmern uns - nehmen Sie Kontakt auf.
Compliancerelevante Normen – Anleitung zur Haftungsvermeidung Teil 2/5
In Teil 1 unserer Serie zu Managerhaftung und Compliance haben wir dargestellt, was Compliance ist und warum ein Compliance Management System die Haftung für das Unternehmen und die Unternehmensleitung reduziert.
Wenn alle vorgeschriebenen Regeln eingehalten werden sollen, muss erst einmal klar sein, welche Regeln eigentlich gemeint sind.
Nicht zwingende Regelungen, wie ISO-Normen und Industriestandards oder freiwillige Selbstverpflichtungen wie die GOI, sollen hier zunächst ausgeblendet werden; ebenso der Corporate-Governance-Kodex - auch so bleibt genug übrig.
Vorschriften was ein Unternehmensleiter oder "das Unternehmen" zu tun und zu unterlassen hat, können sowohl im "normalen" Strafrecht enthalten sein als auch im allgemeinen Ordnungswidrigkeitsrecht und in zahlreichen Einzelgesetzen.
Dabei weisen Vorschriften des Strafrechts und des Ordnungswidrigkeitsrechts strukturelle Unterschiede auf. Strafbar machen können sich im deutschen Recht immer nur Menschen - schon im römischen Recht hieß es „societas delinquere non potest“ („eine Gesellschaft kann sich nicht vergehen“).
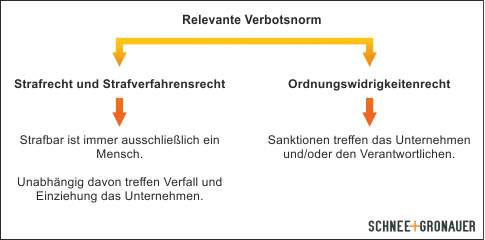
Anders im Ordnungswidrigkeitsrecht. Hier ist in § 30 OWiG ausdrücklich festgehalten, dass eine Geldbuße auch gegen die juristische Person oder die Personenvereinigung festgesetzt werden kann, wenn deren Organ oder Vertreter eine Straftat oder Ordnungswidrigkeit begangen hat und dadurch Pflichten der Gesellschaft verletzt worden sind oder diese bereichert worden ist oder werden sollte.
Für den Unternehmer stellen sich in der Praxis vor allem zwei Probleme:
1.
Es ist nicht klar, wo die genau Grenze verläuft.
Viele der relevanten Tatbestände sind ziemlich komplex. Ein Beispiel:
Das Korruption verboten ist, weiß jeder, aber was genau ist verboten und was noch erlaubt?
In den Unternehmen sind die Bereiche Einkauf und Vertrieb besonders gefährdet. Vertrieb beruht auch auf persönlichen Beziehungen und Vertriebsmitarbeiter brauchen eine größere Selbständigkeit und sind schwieriger zu überwachen als Mitarbeiter im Innendienst. Wie vielfältig das Thema ist, zeigt der jährlich erscheinende Lagebericht Korruption des Bundeskriminalamts.
Für das Unternehmen geht es schon damit los, dass die relevanten Normen - § 299 StGB (Bestechlichkeit u. Bestechung im geschäftlichen Verkehr), § 299a StGB (Bestechlichkeit im Gesundheitswesen), § 299b StGB (Bestechung im Gesundheitswesen), § 331 StGB (Vorteilsannahme), § 332 StGB (Bestechlichkeit), § 333 StGB (Vorteilsgewährung) und § 334 StGB (Bestechung) um die Wesentlichen zu nennen - nicht besonders lesefreundlich sind.
Zudem fehlt es oft auch am Wissen (und manchmal am Bewusstsein), was noch als Geschenk oder als Einladung durchgeht und was schon als Bestechungsversuch angesehen werden kann.
Zu den Aufgaben im Rahmen eines Compliance Management Systems gehört daher, klare Regeln und Grenzen zu definieren, für Vertretungs- oder Rotationsregeln zu sorgen und wo nötig ein 4-Augenprinzip zu installieren.
2.
Was ist eigentlich alles verboten?
Die Anzahl der zu beachtenden Gesetze wächst und es gibt immer mehr Regeln. Die Folge dieser steigenden Regelungsdichte ist, dass in den Unternehmen oftmals überhaupt nicht bekannt ist, dass bestimmte Handlungspflichten bestehen.
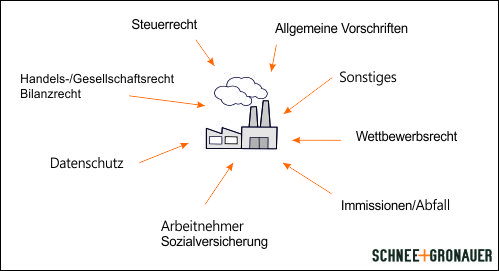
Vor allem für kleinere Unternehmen ohne eigene Rechtsabteilung bereitet es erhebliche Schwierigkeiten, alle Vorschriften im Blick zu behalten und laufend zu prüfen, welche Bedeutung diese für das eigene Geschäft haben.
Um es Ihnen etwas einfacher zu machen, haben wir die wesentlichen Normen in einem pdf-Dokument zusammengestellt, dass Sie hier herunterladen können: Compliancerelevante Normen
Hier die Übersicht über alle Folgen unserer Miniserie zur Einführung eines Compliance Management Systems:
- In Teil 1 ging es darum, was Compliance ist und warum ein Compliance Management System die Haftung für das Unternehmen und die Unternehmensleitung reduziert.
- In diesem Teil 2 haben wir die relevanten Bereiche und Vorschriften dargestellt, die Sie auf dem Schirm haben müssen.
- In Teil 3 erklären wir welche Bausteine zu einem Compliance Management System gehören.
- In Teil 4 schauen wir uns die Risikoanalyse an.
- Und in Teil 5 kümmern wir uns schließlich darum, worauf bei der Einführung eines Compliance Management Systems konkret zu achten ist.
Sie haben einen Compliance-Notfall? Kein Problem, wir kümmern uns - nehmen Sie Kontakt auf.
Compliance in der Praxis – Anleitung zur Haftungsvermeidung Teil 1/5
"Gerechtigkeit: Manager und Unternehmer müssen haften" (DIE WELT, 11.09.2017)
"Haftungsrisiko für Manager gestiegen" (manager-magazin.de, 25.02.2015)
"Managerhaftung: Immer öfter ein Thema für den Mittelstand" (Technische Mitteilungen, 26.01.2018)
"Manager unterschätzen persönliche Haftungsrisiken" (RiskNET, 03.04.2015)
"Aufsichtsräte im Visier der Insolvenzverwalter" (DIE WELT, 28.06.2017)
Zumindest gefühlt vergeht kein Tag, an dem es nicht irgendeine Meldung zum Thema Managerhaftung gibt. Die Fälle in denen Manager in Anspruch genommen werden mehren sich.
Während Managerhaftung noch vor ein paar Jahren fast nur bei Großunternehmen ein Thema war, ist dies mittlerweile im Mittelstand angekommen. Und es ist steht erwarten, dass sich die Dynamik durch die GroKo-Pläne von CDU/CSU und SPD sogar noch einmal erhöht.
Dabei sind die in Anspruch Genommenen im Allgemeinen nicht gerade das, was man landläufig einen "Verbrecher" nennt. Vielmehr geht es darum, dass im Unternehmen gegen eine der fast unübersehbar vielen Vorschriften verstoßen wurde und der Unternehmensleiter dies nicht verhindert hat.
Compliance
Der "nette Zwilling" der Managerhaftung ist die Compliance. Darunter wird nach einer typischen Definition folgendes verstanden:
"Der Begriff Compliance steht für die Einhaltung von gesetzlichen Bestimmungen, regulatorischer Standards und Erfüllung weiterer, wesentlicher und in der Regel vom Unternehmen selbst gesetzter ethischer Standards und Anforderungen.“ (Zitiert nach Wikipedia, Nachweis siehe dort)
Im Ergebnis geht es im engeren Sinn darum, im Unternehmen ein System zu integrieren, das systematische Gesetzesverstöße verhindert.
Auch wenn es den Anschein hat: es ist keine neue Kuh, die da durch Dorf getrieben wird, sondern nur eine systematische Ausgestaltung der Pflicht der Manager zur ordnungsgemäßen Unternehmensführung, die auch umfasst, sicherzustellen, dass Gesetze eingehalten werden (§ 91 Abs. 2 AktG; § 93 Abs. 1 AktG; § 43 GmbHG; § 130 OWiG).
Das OLG Düsseldorf hat schon in seiner IKB-Entscheidung vom 09.12.2009 klargestellt, dass dem Vorstand eines Unternehmens kein Ermessensspielraum zusteht, wenn es um die Begehung von Gesetzes- und Satzungsverstößen geht - diese müssen verhindert werden (Rn 46).
Mittlerweile wird die Sicherstellung von Compliance - also die Einhaltung aller Regeln - als einer der wesentlichen Faktoren für den nachhaltigen Erfolg von Unternehmens gesehen. Dies liegt im Wesentlichen an drei folgenden Punkten:
1.
Die Regelungsdichte steigt.
Immer mehr Sachverhalte sind durch immer kompliziertere Vorschriften geregelt und in immer mehr Gesetzen finden sich Straf- und Bußgeldvorschriften - hierdurch erhöht sich auch das Risiko von Regelverstößen.
2.
Die Risiken der Aufdeckung von Regelverstößen sind hoch.
Das liegt zum einen an Kronzeugenregelungen und Hinweisgebersystemen (ggf. bei Wettbewerbsunternehmen) und zum anderen auch an der besseren Arbeit der Ermittlungsbehörden, die in diesem Bereich nach meiner Wahrnehmung ganz erheblich aufgerüstet haben.
3.
Die Sanktionen sind erheblich und werden weiter steigen.
Dies ist sowohl für die Unternehmen als auch für die handelnden Personen mit enormen wirtschaftlichen Risiken verbunden. Geschäftsführer, Vorstände und Aufsichtsräte werden zunehmend in die persönliche Haftung genommen.
Und diese Entwicklung wird sich Fortsetzen: die Parteien der großen Koalition halten beispielsweise ein Bußgeld in Höhe von 10% des Gesamtumsatzes des Unternehmens nicht in allen Fällen für ausreichend.
Compliance Management System (CMS)
Als Compliance Management System (CMS) bezeichnet das Institut der Wirtschaftsprüfer
"die Gesamtheit der im Unternehmen eingerichteten Maßnahmen und Prozesse, um Regelkonformität sicherzustellen." (IdW Prüfungsstandard 980, Grundsätze ordnungsmäßiger Prüfung von Compliance Management Systemen, WPg Supplement 2/2011, S. 78 ff., FN-IDW 4/2011, S. 203 ff.)
Dabei geht es darum, (1.) Regeln und Zuständigkeiten als geeignete präventive Maßnahmen einzurichten (2.) deren Einhaltung regelmäßige zu kontrollieren und (3.) substantiierte Hinweisen auf Verstöße zu verfolgen.
Die gute Nachricht ist, dass es in Deutschland keine gesetzliche Pflicht gibt, ein Compliance Management System einzuführen (solange alles läuft). Tatsächlich kommt diese Pflicht aber durch die Hintertür: beispielsweise findet sich im Anwendungserlass zu § 153 Abgabenordnung der explizite Hinweis auf ein „innerbetriebliches Kontrollsystem“ (Ziffer 2.6) - im Ergebnis ist das nichts anderes.
Mittlerweile hat auch der Bundesgerichtshof (BGH) in seinem Urteil vom 9.5.2017 – 1 StR 265/16 klargestellt, dass Compliance Management Systeme wirken.
Nach dem BGH ist für die Bemessung der Geldbuße nach § 30 OWiG nämlich entscheidend, ob zum Tatzeitpunkt ein effektives Compliance Management System zur Vermeidung von Rechtsverstößen im Unternehmen implementiert war. Gab es ein effektives Compliance Management System wirkt sich dies bußgeldmindernd aus.
Selbst für den Fall, dass zum Zeitpunkt des Regelverstoßes noch kein wirksames Compliance Management System implementiert war, aber danach die betriebsinternen Abläufe dennoch so gestaltet wurden, dass vergleichbare Normenverletzungen künftig jedenfalls deutlich erschwert werden, soll dies haftungsmindernd wirken.
Gibt es einen besseren Anreiz, gleich ein Compliance Management System einzuführen?
Damit Sie den Schwung nicht verlieren, zeigen wir in den nächsten Folgen unser Miniserie, welche Elemente ein effektiven Compliance Management System braucht und wie dieses eingeführt wird. Hier die Übersicht über die einzelnen Teile:
- In diesem Teil 1 ging es darum, was Compliance ist und warum ein Compliance Management System die Haftung für das Unternehmen und die Unternehmensleitung reduziert.
- In Teil 2 stellen wir die relevanten Bereiche und Vorschriften da, die Sie auf dem Schirm haben müssen.
- In Teil 3 erklären wir welche Bausteine zu einem Compliance Management System gehören.
- In Teil 4 schauen wir uns die Risikoanalyse an.
- Und in Teil 5 kümmern wir uns schließlich darum, worauf bei der Einführung eines Compliance Management Systems konkret zu achten ist.
Sie haben einen Compliance-Notfall? Kein Problem, wir kümmern uns - nehmen Sie Kontakt auf.
In welchem Umfang haftet der Insolvenzverwalter? (BGH)
Gestern hat der für Insolvenzrecht, Anwaltshaftung und Steuerberaterhaftung zuständige IX Zivilsenat des BGB an einem Tag gleich drei Leitsatzentscheidungen veröffentlicht - was für ein Fest.
In der Entscheidung IX ZR 37/17 geht es um Schadenersatzansprüche gegen den Insolvenzverwalter.
Der Fall ist relativ schnell erklärt. Die Schuldnerin hatte Rinder aus EU-Ländern in nicht EU-Länder exportiert. Der Insolvenzverwalter führte das Unternehmen auch nach Eröffnung des Insolvenzverfahrens fort.
n diesem Zusammenhang charterte die Schuldnerin bei einer in den Vereinigten Arabischen Emiraten ansässigen Gesellschaft ein Schiff um damit Rinder zu transportieren.
Danach schloss die Schuldnerin mit der Klägerin einen Beförderungsvertrag, in dem sie sich verpflichtete, Rinder aus den Vereinigten Staaten in einen Hafen am Schwarzen Meer zu transportieren. Dafür war ein Betrag in Höhe von rd. 1,8 Mio US-$ vereinbart worden. Darauf leistete die Klägerin wie vereinbart Vorauszahlungen in Höhe von rd. 1,2 Mio. US-$.
Danach kam es zu Differenzen zwischen der Schuldnerin und der Klägerin wegen der Versicherung des vereinbarten Viehtransportes. Die Schuldnerin verlangte von der Klägerin eine Freistellung von der Haftung für Transportschäden. Nachdem die Klägerin sich in dem nachfolgenden Schriftwechsel geweigert hatte, eine entsprechende Erklärung abzugeben, lehnte die Schuldnerin die Durchführung des Transportes ab. Daraufhin kündigte die Klägerin den Vertrag mit der Schuldnerin.
Diese weigerte sich, die Kündigung anzuerkennen, und erstattete die geleisteten Anzahlungen nicht zurück.
Danach ließ die Klägerin entsprechend dem Vertrag ein Schiedsverfahren vor einem Schiedsgericht in Stockholm durchführen. Das Schiedsgericht stellte fest, dass die Schuldnerin die Hälfte des von der Klägerin eingezahlten Vorschusses in Höhe von insgesamt 163.000 € zu tragen hat. Das Schiedsgericht stellte weiter fest, dass die Weigerung der Schuldnerin, den Transport ohne die Freistellungserklärung durchzuführen, unberechtigt war und verpflichtete die Schuldnerin zur Zahlung von Schadensersatz wegen Nichterfüllung in Höhe von 734.517,31 US-$ zuzüglich Zinsen und zur Freistellung der Klägerin von Ansprüchen einer Expo-Trade Pty Ltd. in Höhe von 2.882.884 US-$. Ferner belastete es die Schuldnerin mit den Kosten des Schiedsverfahrens in Höhe von 140.234 € und verpflichtete diese zur Übernahme der der Klägerin entstandenen notwendigen außergerichtlichen Kosten in Höhe von 28.885 €.
Hierauf zeigte der Insolvenzverwalter gegenüber dem Insolvenzgericht Masseunzulänglichkeit an, also, dass die Insolvenzmasse nicht ausreicht, um die fälligen Masseverbindlichkeiten zu erfüllen (§ 208 InsO).
Die Klägerin nahm daraufhin den Insolvenzverwalter persönlich auf Zahlung in Anspruch.
In der ersten Instanz wies das LG Hamburg die Klage ab. In der zweiten Instanz wurde der Insolvenzverwalter vom Hanseatischen Oberlandesgericht verurteilt, an die Klägerin 3.389.720,96 US-$ und 169.034,00 €, jeweils zuzüglich Zinsen, zu zahlen.
Nun musste der Bundesgerichtshof (BGH) entscheiden.
Der BGH setzt sich zunächst mit dem Umfang von Ansprüchen aus § 61 InsO auseinander. Er stellte fest, dass § 61 InsO ausschließlich die Haftung des Insolvenzverwalters für die pflichtwidrige Begründung von Masseverbindlichkeiten regelt und keine Sekundäransprüche umfasst, die aufgrund einer nicht auf der Unzulänglichkeit der Insolvenzmasse beruhenden Rücktrittserklärung des Vertragspartners der Insolvenzmasse kraft Gesetzes entstehen.
Der BGH stellt klar, dass die Insolvenzordnung keine Sondernorm zum Schutz von Vertragspartnern enthält. Es sei nicht gerechtfertigt, dem Vertragspartner der Masse mehr Rechte zuzusprechen als ihm außerhalb einer Insolvenz zuständen. § 61 InsO diene nicht dem Zweck, dem Vertragspartner der Insolvenzmasse einen zweiten Schuldner zu verschaffen, den er bei einer Geschäftsbeziehung außerhalb eines Vertragsschlusses mit einem Insolvenzverwalter nicht hat.
Im Ergebnis haftet der Insolvenzverwalter also nur, wenn er Verpflichtungen eingeht – z.B. Aufträge erteilt oder sich zu Leistungen verpflichtet – diese Verpflichtung dann aber nicht erfüllen kann, weil die Masse nicht ausreicht. Umfasst sind dabei – auch das stellt der BGH ausdrücklich klar – nicht nur Zahlungsverpflichtungen, sondern – so wie hier – beispielsweise auch Transportleistungen, die nicht erbracht werden können, weil die Mittel nicht ausreichen.
Insoweit kann der Insolvenzverwalter sich entlasten wenn er beweisen kann, dass er zum Zeitpunkt der Begründung der Masseverbindlichkeit einen - aus seiner damaligen Sicht - auf zutreffenden Tatsachen beruhenden und sorgfältig erwogenen Liquiditätsplan hat, der eine Erfüllung der fälligen Masseverbindlichkeit erwarten ließ.
Im Ergebnis ist die persönliche Haftung des Insolvenzverwalters also begrenzt, wenn es - wie es auch vom Geschäftsführer in der Krise der Gesellschaft verlangt wird - einen ordentlichen Liquiditätsplan aufstellt und Verbindlichkeiten nur begründet, wenn er diese nach seinen Planungen auch begleichen kann.
Sie können unsere Beiträge im Volltext oder als Zusammenfassung auch kostenlos als Newsletter abonnieren.
Anwälte und Datenschutz und Geldwäsche (und Geldverdienen)
Im Moment habe ich den Eindruck, als habe die Anwaltschaft gerade entdeckt, dass die Themen Datenschutz und Compliance irgendwie auch etwas mit Anwaltskanzleien zu tun haben könnte.
Zum einen sind die Regeln der Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung) und das auf dieser Grundlage geänderte Bundesdatenschutzgesetz ab 25. Mai 2018 anzuwenden. Und seit Monaten sagen alle etwas dazu, die meinen, etwas dazu zu sagen haben.
Dann hat die BRAK zum Jahreswechsel mit ihrer groß angelegten beA-Kampagne dafür gesorgt, dass auch der Letzte gemerkt hat, dass das Thema elektronischer Rechtsverkehr irgendwie relevant sein könnte und es dabei um Daten geht.
Auch die Diskussion um neue digitale Geschäftsmodelle in der Rechtsberatung – a/k/a legal tech – hat sicher dazu geführt, dass allgemein in das Bewusstsein gedrungen ist, dass auch Anwälte „irgendwas mit Daten“ machen.
Dann gibt es immer mal wieder Aufregung, weil jemand die Frage stellt, ob Anwält mit ihren Mandanten überhaupt per unverschlüsselter E-Mail kommunizieren dürfen (um zumindest hier die Aufregung zu dämpfen, sei auf den Beitrag von Niko Härting vom 06.02.2018 auf cr-online.de verwiesen).
Und schließlich werden andauernd irgendwelche Manager angeklagt - und verurteilt - nur weil sie Regeln nicht beachtet haben, die sich in komischen Nebengesetzten verstecken, wie eben dem Geldwäschegesetz. Hier möchte die Große Koalition ja sogar noch einmal nachlegen.
Für den Anwalt bleiben drei praktische Fragen:
- Was müssen Anwälte machen, um die gesetzlichen Anforderungen im Hinblick auf Datenschutz und Geldwäsche zu erfüllen?
- Was wird mit dem beA und was bedeutet es für meine Kanzleiabläufe?
- Wie lässt sich Technologie in der Kanzlei sinnvoll nutzen?
Die Arbeitsgemeinschaft Kanzleimanagement - der Pionier in Fragen des Einsatzes von Technik in Anwaltskanzleien - beantwortet diese Fragen auf dem Deutschen Kanzleimanagementtag am 13. & 14. April 2018 in Hamburg. Zielgruppe sind mittelständische Kanzleien, die praktische Antworten suchen.
Am Freitag Mittag geht es nach den Honneurs los mit einem Vortrag von Rechtsanwalt & Notar Ulrich Volk, der darstellen wird, wie elektronisches Arbeiten in der Anwaltskanzlei – mit oder ohne beA - funktioniert.
Rechtsanwältin Claudia Otto erklärt, wie digitale Kommunikation und Datenübertragung mit dem Mandanten berufsrechtskonform funktioniert und
Frau Rechtsanwältin Dr. Claudia Seibel erläutert, was das Geldwäschegesetz für Anwälte und deren Anderkonten bedeutet (das Thema ist jedenfalls seit Juli 2017 superwichtig).
Danach gibt es die Gelegenheit für Vernetzung und einen ungezwungenen Austausch im Hamburger Segelclub e.V.
Am Samstag geht es anwendungsorientiert weiter, wenn Rechtsanwalt Dr. Thomas Lapp zeigt, wie die ab Mai geltenden Anforderungen ganz praktisch in der Kanzlei umzusetzen sind.
Daran schließen sich zwei Workshops an, in denen es jeweils um praktische Fragen geht – und natürlich gibt es immer Gelegenheit für den Austausch mit Kollegen.
Ich freue mich jedenfalls sehr auf die Veranstaltung. Und ich bin ehrlich genug, zuzugeben, dass ich mir schlechteres vorstellen kann, als nach dem Ende der Veranstaltung am Samstag Mittag noch einen Frühlingstag in Hamburg zu verbringen.
Ach ja: zur Anmeldung geht es hier: www.dkmt.events